
НАУФОР рассказала об информационной безопасности
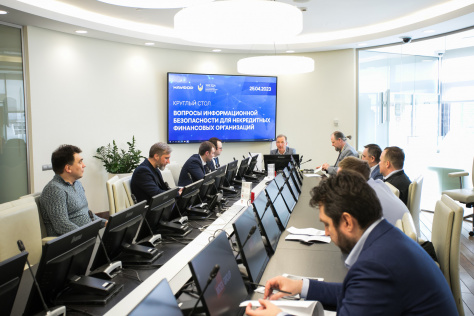 25 апреля Национальная ассоциация участников фондового рынка (НАУФОР) провела круглый стол, посвященный вопросам информационной безопасности, для некредитных финансовых организаций. Информация появилась на сайте саморегулятора.
В мероприятии приняли участие члены Комитета НАУФОР по экономической безопасности и сотрудники Департамента информационной безопасности Банка России. В ходе круглого стола обсуждались такие темы, как:
-
влияние глобальных трендов кибербезопасности на деятельность некредитных финансовых организаций и возможности российских компаний,
-
частые проблемы некредитных финансовых организаций при реализации Положений Банка России № 757-П и 779-П,
-
совмещение требований по обеспечению информационной безопасности и риск-менеджмента по операционной надежности при построении комплексной системы информбезопаснсти в некредитной финансовой организации.
-
надзор со стороны Банка России за соблюдением некредитными финансовыми организациями требований информационной безопасности.
С 1 апреля прекратил действие мораторий на надзор за соблюдением некредитными финансовыми организациями требований информационной безопасности. Центробанк возобновил проверки.
Отмечается, что материалы круглого стола будут опубликованы в очередном номере журнала Вестник НАУФОР и доведены до всех членов ассоциации.
Положение ЦБ 757-П о защите информации
Указанные Положения Центробанка ужесточают регуляторные требования к управлению рисками несанкционированного доступа к защищаемой информации и рисками, связанными с нарушением операционной надежности. В этой связи увеличиваются расходы на операционную деятельность. Ведь компаниям нужно разработать и внедрить меры, направленные на реализацию требований Банка России по защите информации и операционной надежности.
В соответствии с требованиями Положения № 757-П, некредитные финансовые организации при осуществлении деятельности на финансовых рынках должны:
-
осуществлять защиту информации, получаемой, подготавливаемой, обрабатываемой, передаваемой и хранимой в своих автоматизированных системах;
-
осуществлять защиту информации в соответствии с требованиями национального стандарта ГОСТ Р 57580.1-2017 "Безопасность финансовых (банковских) операций";
-
ежегодно определять уровень защиты информации (усиленный, стандартный и минимальный) в зависимости от вида и объема осуществляемой деятельности в сфере финансовых рынков.
Элеонора Ширинова
Специально для Информационного портала "Все о саморегулировании" (Все о СРО)


